

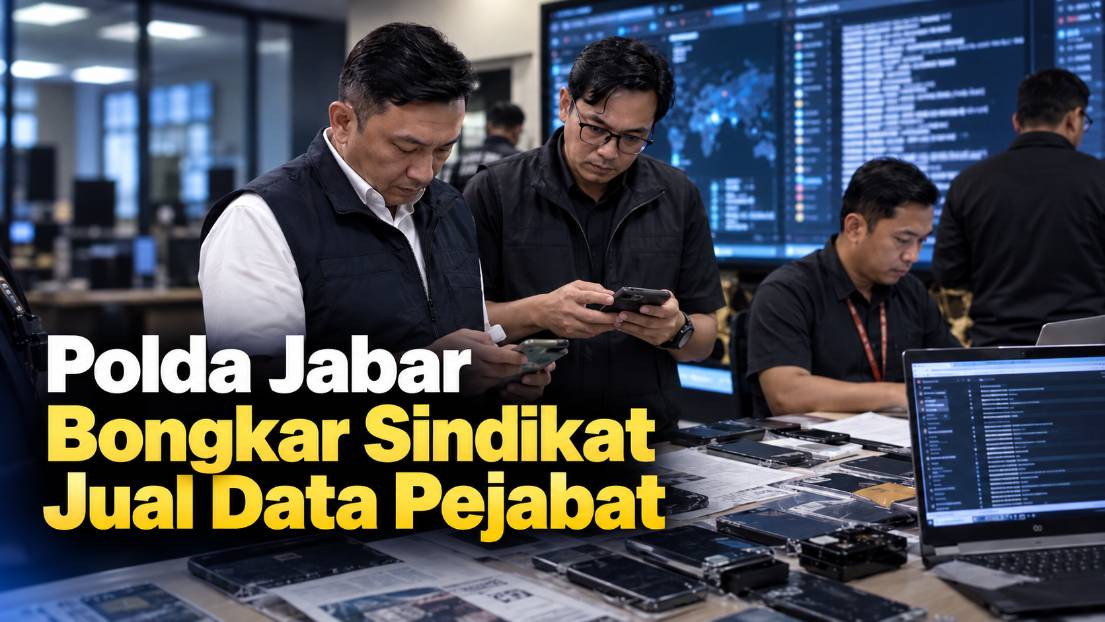


LensaBali menyoroti maraknya ancaman kejahatan siber setelah Polda Jawa Barat mengungkap dugaan perdagangan data pribadi berbasis layanan digital pada Rabu (16/9/2026). Dalam pengungkapan ini, empat tersangka ditangkap atas dugaan menjual jasa pelacakan identitas—mulai dari NIK, alamat, hingga nomor telepon—menggunakan bot Telegram dan media sosial.
Kasus tersebut dipaparkan Direktorat Reserse Siber Polda Jabar pada Rabu, 16 September 2026. Perhatikan publik kemudian meningkat karena barang bukti yang diperlihatkan polisi mencakup data sejumlah tokoh dan pejabat negara. Salah satu nama yang disebut kepolisian adalah Menteri ESDM Bahlil Lahadalia.

Empat Tersangka Memiliki Peran Berbeda
Menurut kepolisian, empat tersangka berinisial AH, BDJ, AS, dan AR. Mereka berusia antara 21 hingga 33 tahun dan berasal dari beberapa daerah, termasuk Jakarta, Tangerang, serta Yogyakarta.
Peran masing-masing tidak sama. AH disebut sebagai pelaku utama dalam salah satu perkara. BDJ diduga membuat application programming interface atau API, sementara AS menyediakan jasa pencarian identitas. AR disebut merakit bot Telegram yang digunakan sebagai salah satu sarana layanan.
Kepolisian menyatakan aktivitas tersebut terungkap melalui penelusuran transaksi dan promosi di media sosial. Akun Instagram digunakan untuk memamerkan contoh hasil pencarian, sedangkan Telegram menjadi salah satu kanal yang memungkinkan pengguna menjalankan pencarian data secara otomatis.
Melalui laporan detikJabar, polisi menjelaskan bahwa salah satu bot yang digunakan bernama “Bangor”. Pengguna layanan diminta membayar melalui transaksi elektronik sebelum memperoleh akses pencarian. Tarif yang disebut dalam keterangan polisi berada di kisaran Rp700 ribu untuk akses tertentu.
Data yang Ditawarkan Tidak Hanya NIK
Kasus ini menjadi perhatian karena jenis informasi yang disebut polisi cukup luas. Selain identitas dasar seperti NIK, alamat, dan nomor telepon, sistem yang diselidiki juga diduga terhubung dengan informasi kendaraan bermotor, pendidikan, serta data terkait layanan BPJS.
Data tersebut dapat menjadi berbahaya apabila digabungkan. Satu nomor telepon mungkin terlihat sederhana, tetapi ketika dipadukan dengan alamat, identitas kependudukan, atau informasi kendaraan, pelaku dapat membentuk profil seseorang dengan jauh lebih rinci.
Polisi menyebut sebagian data digunakan sebagai materi promosi layanan. Salah satu unggahan yang ditemukan bahkan memakai judul “Data Leak Pejabat Negara”. Temuan itu masih menjadi bagian dari penyidikan dan tidak otomatis membuktikan seluruh informasi yang beredar berasal dari satu pangkalan data tertentu.
Sumber asli setiap kumpulan data juga belum dijelaskan secara menyeluruh kepada publik. Karena itu, klaim mengenai lembaga tertentu sebagai sumber kebocoran tetap membutuhkan verifikasi dari penyidik atau institusi terkait.
Data Bahlil Ikut Ditemukan
Nama Bahlil Lahadalia muncul setelah polisi memperlihatkan sebagian barang bukti saat konferensi pers. Data pribadi Menteri ESDM tersebut disebut termasuk dalam informasi yang diduga diperjualbelikan.
Kepolisian tidak menyatakan Bahlil sebagai satu-satunya korban. Basis data yang ditemukan disebut memuat informasi sejumlah tokoh publik dan masyarakat lainnya. Jumlah total identitas yang terdampak belum diumumkan secara lengkap.
Kondisi tersebut membuat skala perkara masih bisa berkembang. Pemeriksaan perangkat elektronik, histori transaksi, server, API, serta komunikasi antartersangka dapat menghasilkan informasi tambahan mengenai pelanggan maupun sumber data.
Publik sebaiknya tidak menyebarkan ulang tangkapan layar yang memuat data korban. Membagikan kembali NIK, alamat, nomor telepon, atau informasi pribadi justru dapat memperluas dampak kebocoran.
Tersangka Dijerat UU ITE dan UU PDP
Penyidik menerapkan sejumlah pasal dalam Undang-Undang Informasi dan Transaksi Elektronik serta Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Polisi menyebut ancaman maksimal dalam konstruksi perkara yang mereka gunakan dapat mencapai 10 tahun penjara dan denda hingga Rp10 miliar.
UU Pelindungan Data Pribadi memang mengatur larangan memperoleh, mengungkapkan, dan menggunakan data pribadi milik orang lain secara melawan hukum. Melalui UU PDP, pemerintah juga mendefinisikan data pribadi sebagai informasi tentang seseorang yang dapat mengidentifikasi orang tersebut secara langsung maupun ketika digabungkan dengan informasi lain.
Status empat orang tersebut saat ini masih tersangka. Pembuktian kesalahan serta hukuman akhirnya tetap menjadi kewenangan pengadilan melalui proses hukum.
Mengapa Jasa Pelacakan Data Berbahaya?
Layanan seperti lookup database dapat terlihat praktis karena hanya membutuhkan nama, nomor telepon, atau NIK. Masalah muncul ketika akses tersebut diperoleh tanpa hak dan digunakan untuk mencari informasi orang lain.
Data yang terkumpul dapat disalahgunakan untuk penipuan, pengambilalihan akun, pemerasan, doxing, hingga rekayasa sosial. Pelaku penipuan juga dapat terdengar lebih meyakinkan karena sudah mengetahui nama lengkap, alamat, atau informasi lain milik target.
Polda Jabar mengingatkan masyarakat agar tidak menggunakan jasa pelacakan ilegal yang ditawarkan melalui Telegram, Instagram, maupun kanal lain. Polisi juga memperingatkan bahwa pengguna layanan semacam itu berpotensi ikut menyerahkan informasi transaksi kepada pihak yang tidak dikenal.
Masyarakat Bisa Mengurangi Risiko Penyalahgunaan
Kasus ini menjadi pengingat bahwa perlindungan data tidak hanya menjadi tanggung jawab lembaga yang menyimpan informasi. Pengguna juga perlu mengurangi jumlah data yang mereka sebarkan secara terbuka.
Nomor identitas, foto KTP, kartu keluarga, alamat lengkap, serta dokumen kendaraan sebaiknya tidak dikirim melalui kanal yang tidak jelas. Ketika salinan identitas harus diberikan, penggunaan watermark yang mencantumkan tujuan dan tanggal dapat membantu mengurangi risiko pemakaian kembali.
Akun penting juga sebaiknya memakai kata sandi berbeda dan autentikasi dua faktor. Jika menerima telepon atau pesan yang sudah mengetahui sebagian data pribadi, jangan langsung menganggap pengirim berasal dari bank, instansi pemerintah, atau perusahaan resmi.
Pengungkapan Polda Jabar menunjukkan pasar ilegal data pribadi dapat dibangun melalui perangkat yang relatif mudah diakses. Tantangan selannjutnya bukan hanya menyelesaikan perkara empat tersangka tersebut, tetapi menelusuri asal data serta memastikan celah yang memungkinkan akses ilegal dapat ditutup.
Hingga 17 September 2026, polisi belum mengumumkan jumlah pasti seluruh korban maupun cakupan lengkap basis data yang ditemukan. Informasi mengenai sumber kebocoran, jumlah pelanggan, dan kemungkinan tersangka tambahan masih perlu menunggu perkembangan penyidikan.